মানব ইতিহাসের সবচেয়ে বিপজ্জনক হ্যাকার? উত্তর কোরিয়ায় অবস্থান, খুঁজছে এফবিআই
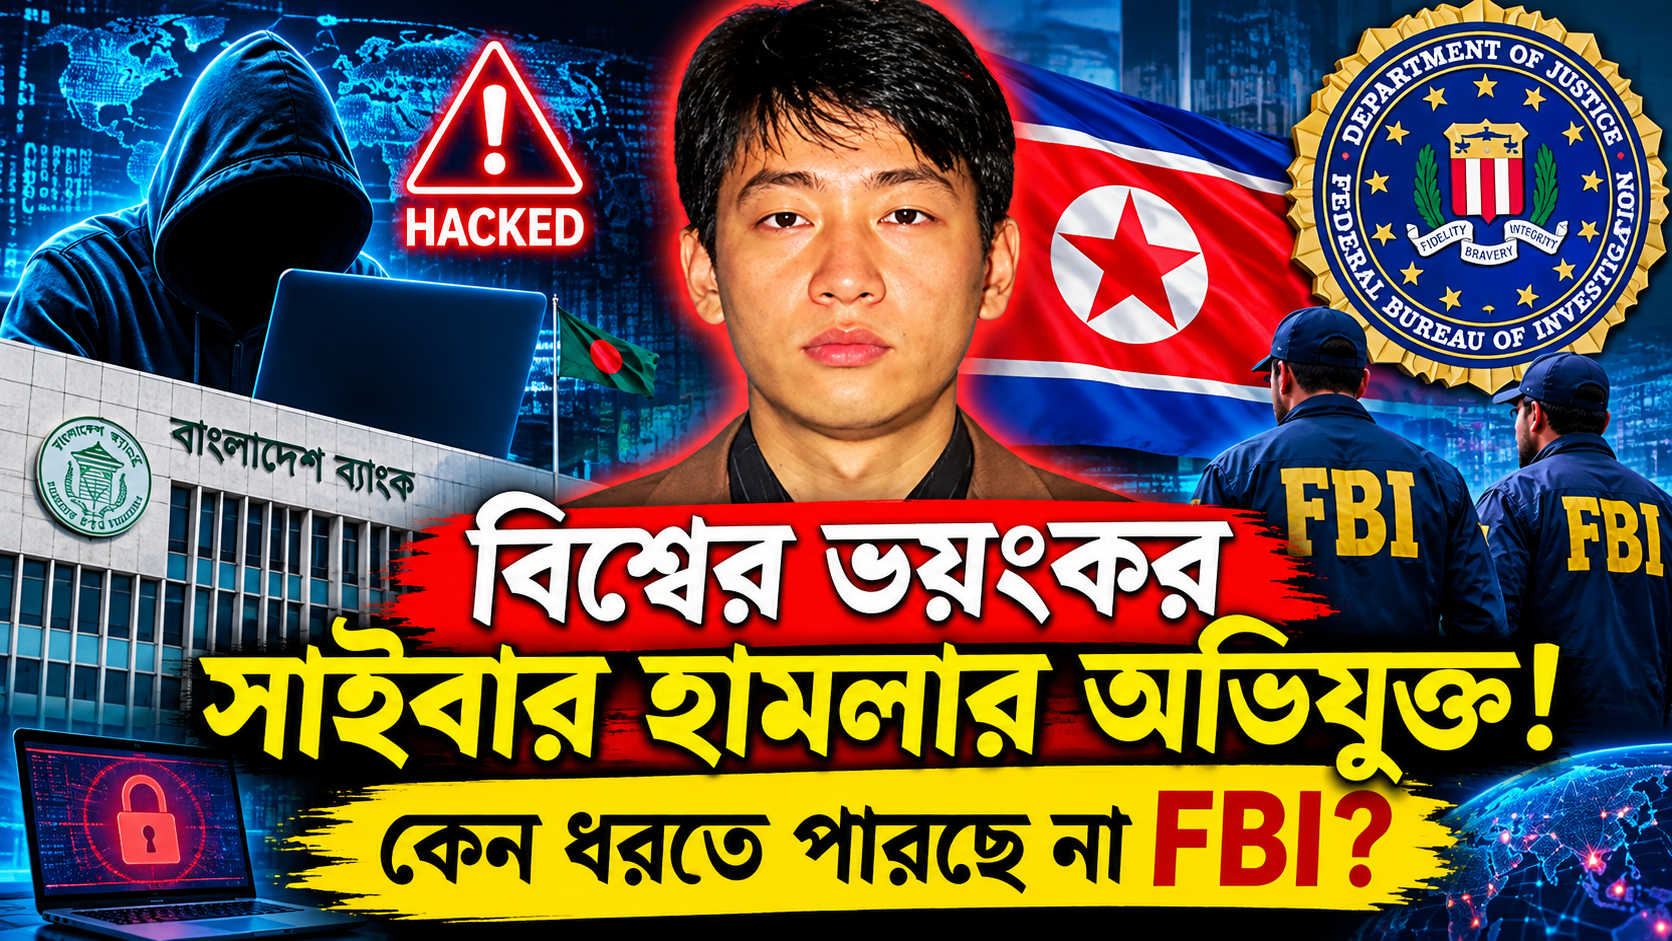
বিশ্বের বিভিন্ন দেশের ব্যাংকিং ব্যবস্থা, বড় প্রযুক্তি প্রতিষ্ঠান এবং গুরুত্বপূর্ণ অবকাঠামোতে সাইবার হামলার অভিযোগ রয়েছে তাঁর বিরুদ্ধে। হলিউডের Sony Pictures থেকে শুরু করে বাংলাদেশের কেন্দ্রীয় ব্যাংক এবং বিশ্বজুড়ে ছড়িয়ে পড়া WannaCry র্যানসমওয়্যার হামলা—বিভিন্ন আলোচিত সাইবার ঘটনার সঙ্গে জড়িয়ে আছে তাঁর নাম। অথচ যুক্তরাষ্ট্রের তদন্তকারীদের খোঁজ করা এই ব্যক্তি এখনো উত্তর কোরিয়ায় অবস্থান করছেন বলে জানিয়েছে দেশটির কেন্দ্রীয় তদন্ত সংস্থা এফবিআই। তাঁর নাম পার্ক জিন হিয়ক (Park Jin Hyok)। পার্ক জিন হিয়ক উত্তর কোরিয়ার একজন কম্পিউটার প্রোগ্রামার। যুক্তরাষ্ট্রের বিচার বিভাগ ও এফবিআইয়ের অভিযোগ অনুযায়ী, তিনি উত্তর কোরিয়ার রাষ্ট্রীয় পৃষ্ঠপোষকতায় পরিচালিত একটি হ্যাকিং নেটওয়ার্কের সঙ্গে যুক্ত ছিলেন। সাইবার নিরাপত্তা গবেষকদের কাছে এই নেটওয়ার্ক Lazarus Group নামে পরিচিত। এর সঙ্গে উত্তর কোরিয়ার সামরিক গোয়েন্দা সংস্থা Reconnaissance General Bureau (RGB)-এর সংশ্লিষ্টতার অভিযোগও রয়েছে। ২০১৮ সালের ৬ সেপ্টেম্বর যুক্তরাষ্ট্রের বিচার বিভাগ তাঁর বিরুদ্ধে আনুষ্ঠানিক অভিযোগ প্রকাশ করে। মার্কিন তদন্তকারীদের ভাষ্য অনুযায়ী, পার্ক উত্তর কোরিয়ার Chosun Expo Joint Venture নামের একটি প্রতিষ্ঠানের সঙ্গে কাজ করতেন। প্রতিষ্ঠানটির সঙ্গে দেশটির সামরিক গোয়েন্দা কাঠামোর সম্পর্ক রয়েছে বলে অভিযোগ করা হয়েছে। তদন্তকারীরা বিভিন্ন সাইবার হামলায় ব্যবহৃত ম্যালওয়্যার, প্রযুক্তিগত কৌশল এবং ডিজিটাল অবকাঠামোর মিল খুঁজে তাঁর বিরুদ্ধে অভিযোগ গঠন করেন। বাংলাদেশ ব্যাংকের অর্থ চুরিতে সংশ্লিষ্টতার অভিযোগ পার্ক জিন হিয়কের নাম আন্তর্জাতিকভাবে আলোচনায় আসার অন্যতম কারণ ২০১৬ সালের বাংলাদেশ ব্যাংকের সাইবার চুরি। ওই বছরের ফেব্রুয়ারিতে হ্যাকাররা বাংলাদেশ ব্যাংকের SWIFT-ভিত্তিক আন্তর্জাতিক অর্থ স্থানান্তর ব্যবস্থায় অনুপ্রবেশ করে বিপুল অর্থ সরিয়ে নেওয়ার চেষ্টা করে। বিভিন্ন ভুয়া অর্থ স্থানান্তর নির্দেশনার মাধ্যমে প্রায় ১০০ কোটি ডলার চুরির চেষ্টা চালানো হয়েছিল। এর মধ্যে প্রায় ৮ কোটি ১০ লাখ ডলার ফিলিপাইনে স্থানান্তর করা সম্ভব হয়। যুক্তরাষ্ট্রের তদন্তে এই অর্থ চুরির ঘটনাকে Lazarus Group-এর কার্যক্রমের সঙ্গে যুক্ত করা হয়। পার্ক জিন হিয়ককেও এই বৃহত্তর অপরাধী চক্রের সদস্য হিসেবে অভিযুক্ত করা হয়েছে। ঘটনাটি বাংলাদেশের আর্থিক খাতের সাইবার নিরাপত্তা নিয়ে বড় ধরনের উদ্বেগ তৈরি করে। Sony Pictures ও WannaCry হামলার অভিযোগ ২০১৪ সালের নভেম্বরে যুক্তরাষ্ট্রের বিনোদন প্রতিষ্ঠান Sony Pictures Entertainment-এর কম্পিউটার নেটওয়ার্কে ভয়াবহ সাইবার হামলা চালানো হয়। হামলায় প্রতিষ্ঠানের কম্পিউটার ব্যবস্থা অচল হয়ে পড়ে এবং কর্মীদের ব্যক্তিগত তথ্য, অভ্যন্তরীণ ই-মেইল ও বিভিন্ন গোপন নথি ফাঁস হয়। হামলাকারীরা প্রতিষ্ঠানটির অপ্রকাশিত চলচ্চিত্রের তথ্যও প্রকাশ করে। এফবিআই তদন্তের পর হামলার জন্য উত্তর কোরিয়াকে দায়ী করে। পরবর্তী সময়ে মার্কিন বিচার বিভাগের অভিযোগপত্রে পার্ক জিন হিয়কের নাম উঠে আসে। এরপর ২০১৭ সালে বিশ্বজুড়ে ছড়িয়ে পড়ে WannaCry নামের র্যানসমওয়্যার। এই ম্যালওয়্যার কম্পিউটারের গুরুত্বপূর্ণ ফাইল আটকে দিয়ে সেগুলো পুনরুদ্ধারের বিনিময়ে মুক্তিপণ দাবি করত। ১৫০টির বেশি দেশের কয়েক লাখ কম্পিউটার আক্রান্ত হয়। যুক্তরাজ্যের স্বাস্থ্যসেবা ব্যবস্থাসহ বিভিন্ন প্রতিষ্ঠান বড় ধরনের সমস্যায় পড়ে। যুক্তরাষ্ট্রের বিচার বিভাগ এই হামলার সঙ্গেও Lazarus Group ও পার্কের সংশ্লিষ্টতার অভিযোগ এনেছে। এফবিআইয়ের গ্রেপ্তারি পরোয়ানা ২০১৮ সালে অভিযোগ প্রকাশের পর পার্ক জিন হিয়কের বিরুদ্ধে যুক্তরাষ্ট্রে ফেডারেল গ্রেপ্তারি পরোয়ানা জারি হয়। পরবর্তী সময়ে ২০২০ সালের ৮ ডিসেম্বর তাঁর বিরুদ্ধে নতুন করে গ্রেপ্তারি পরোয়ানা জারি করা হয়। এতে ব্যাংক জালিয়াতি এবং কম্পিউটার জালিয়াতির ষড়যন্ত্রের অভিযোগ অন্তর্ভুক্ত করা হয়। এফবিআইয়ের সরকারি Wanted তালিকায় তাঁর নাম, ছবি ও পরিচয়সংক্রান্ত তথ্য প্রকাশ করা হয়েছে। সংস্থাটির তথ্য অনুযায়ী, তিনি উত্তর কোরিয়ার নাগরিক এবং সর্বশেষ তাঁকে উত্তর কোরিয়ায় অবস্থানরত বলে জানা গেছে। দেশটির সঙ্গে যুক্তরাষ্ট্রের কূটনৈতিক ও আইন প্রয়োগকারী সংস্থাগুলোর সীমিত সহযোগিতার কারণে তাঁকে গ্রেপ্তার করা কঠিন। সাইবার হামলা কেন উত্তর কোরিয়ার জন্য গুরুত্বপূর্ণ? আন্তর্জাতিক নিষেধাজ্ঞার মধ্যে থাকা উত্তর কোরিয়ার বিরুদ্ধে দীর্ঘদিন ধরেই রাষ্ট্রীয় পর্যায়ে সাইবার অপরাধ পরিচালনার অভিযোগ রয়েছে। যুক্তরাষ্ট্রের তদন্তকারীদের মতে, এসব সাইবার অভিযানের একটি বড় উদ্দেশ্য হলো ব্যাংক ও ক্রিপ্টোকারেন্সি প্রতিষ্ঠান থেকে অর্থ সংগ্রহ করা এবং নিষেধাজ্ঞা এড়িয়ে রাষ্ট্রীয় অর্থের জোগান নিশ্চিত করা। বিশেষ করে দেশটির সামরিক ও অস্ত্র কর্মসূচিতে এই অর্থ ব্যবহারের আশঙ্কা রয়েছে। সাম্প্রতিক বছরগুলোতেও উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট হ্যাকিং নেটওয়ার্কের কার্যক্রম আলোচনায় রয়েছে। ২০২৫ সালে Bybit ক্রিপ্টোকারেন্সি এক্সচেঞ্জ থেকে প্রায় ১৫০ কোটি ডলারের ডিজিটাল সম্পদ চুরির ঘটনায় এফবিআই উত্তর কোরিয়াকে দায়ী করে। এই হামলার সঙ্গে TraderTraitor নামের হ্যাকিং নেটওয়ার্ককে যুক্ত করা হয়। তবে এই নির্দিষ্ট ঘটনায় পার্ক জিন হিয়কের ব্যক্তিগত ভূমিকা প্রমাণিত হয়নি। সব মিলিয়ে পার্ক জিন হিয়কের ঘটনা শুধু একজন হ্যাকারের বিরুদ্ধে গ্রেপ্তারি পরোয়ানার বিষয় নয়; এটি রাষ্ট্রীয় পৃষ্ঠপোষকতায় সাইবার হামলা, আন্তর্জাতিক ব্যাংকিং নিরাপত্তা এবং ডিজিটাল সম্পদ চুরির বিস্তৃত ঝুঁকির একটি উদাহরণ। বিশ্বের বিভিন্ন দেশে ক্ষতি করার অভিযোগ থাকা সত্ত্বেও তাঁর অবস্থান উত্তর কোরিয়ায় বলে এফবিআইয়ের ধারণা। ফলে তাঁকে আইনের আওতায় আনা এখনো যুক্তরাষ্ট্রের তদন্তকারীদের জন্য বড় চ্যালেঞ্জ।